
成功案例
一文帮你厘清密评5大要点
当前,在《中华人民共和国密码法》的要求下,在国标《信息安全技术信息系统密码应用基本要求》(GB/T 39786-2021)的指导下,各地各行业积极、严谨地开展密评工作。根据国家相关政策,关键信息基础设施、政务信息系统、等保三级以上信息系统建设,都要“过密评”。
那么,密评究竟是什么?谁来评?评什么?怎么才能通过”大考“?数字认证全面梳理了以下这些核心要点,帮你秒懂密评规则。
一、密评工作的参与方及职责
· 责任单位:网络运营者即网络和信息系统的责任单位(包括建设、使用、管理单位),是密评的被测评单位,应当认真履行好密码安全主体责任,明确密码安全负责人,制定完善的密码管理制度,按照要求开展商用密码应用安全性评估、备案和整改,配合密码管理部门和有关部门的安全检查。
· 测评机构:测评机构是密评的执行单位,应当按照有关法律法规和标准要求科学、公正地开展评估。从事密评工作的测评人员应当通过国家密码管理部门(或其授权的机构)组织的考核,遵守国家有关法律法规,按照相关标准,为用户提供安全、客观、公正的评估服务,保证评估的质量和效果。
· 密码管理部门:国家密码管理部门负责指导、监督和检查全国的密评工作;省(部)密码管理部门负责指导、监督和检查本地区、本部门、本行业(系统)的密评工作。国家密码管理部门依据有关规定,组织对测评机构工作开展情况进行监督检查。
二、遵循的技术标准
《信息安全技术 信息系统密码应用基本要求》(GB/T 39786-2021)是贯彻落实《中华人民共和国密码法》,指导我国商用密码应用与安全性评估工作开展的纲领性、框架性标准。中国密码学会密评联委会发布并持续更新依照GB/T 39786-2021开展密评的系列指导文件,目前包括5项:
- 01 GM/T 0115-2021《信息系统密码应用测评要求》
- 02 GM/T 0116-2021《信息系统密码应用测评过程指南》
- 03《信息系统密码应用高风险判定指引》
- 04《商用密码应用安全性评估量化评估规则》
- 05《商用密码应用安全性评估报告模板(2021版)》
另外,2021年新增发布了《商用密码应用安全性评估FAQ》,对于密评工作中的常见问题进行了解答。
三、密评的基本要求和程序设计
· 范围要求:法律、行政法规和国家有关规定要求使用商用密码进行保护的网络与信息系统,其运营者应当使用商用密码进行保护,制定商用密码应用方案,配备必要的资金和专业人员,同步规划、同步建设、同步运行商用密码保障系统并定期进行密评。
· 机构性质:密评机构应当经国家密码管理局认定,依法取得商用密码检测机构资质,且资质认定业务范围载明“商用密码应用安全性评估”。目前密评工作仍处于“试点”阶段,因此当前公布的是密评“试点”机构名录。不久的将来随着《商用密码管理条例》《密码检测机构管理办法》等制度文件的正式颁布,密评机构认定工作将走向常态化。
· 实施要求:包含方案测评、系统测评、运营者支持配合义务、结果备案等。
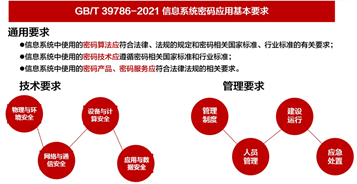
· 信息系统密码应用基本要求:如图所示
四、选择密码产品的依据
开展密码应用建设应根据责任单位实际情况具体问题具体分析,基于GB/T 39786-2021规定的四个技术层面、四个管理层面,根据实际安全需求编制密码应用方案,并针对性选择密码产品实现方案中所述的密码应用措施。安全是核心目标,在合规的方案指导下使用密码技术和密码产品,才能保障核心目标不偏离。
五、密评工作关注的重点
(1)遵循“三同步,一评估”原则
项目建设单位应当同步规划、同步建设、同步运行密码保障系统并定期进行评估,其中同步规划的核心是密码应用方案编制。密码应用方案编制是至关重要的环节,好的方案会为后续的建设指明方向、铺平道路;如果方案未做好,后期的项目建设将面临诸多困难和反复。典型的“方案未做好”是没有对业务进行仔细梳理、对密码应用需求的详细分析,而是直接生搬硬套密码应用措施和产品,导致建设时出现无法落地实施的状况。
(2)把握“以评促用”的指导思想
只有正确、合规、有效地使用密码技术,才能更好地保护网络安全和数据安全——密码用得对不对,需要前期的同步规划、同步建设、同步运行密码保障系统,然后靠测评来证明。
(3)对“应”“宜”“可”的把握
根据GM/T 0115《信息系统密码应用测评要求》:
l 对于“应”的条款,密评人员应按照第5章和第6章相应的测评指标要求进行测评和结果判定;若根据信息系统的密码应用方案和方案评审意见,判定信息系统确无与某项或某些项测评指标相关的密码应用需求,则相应测评指标为“不适用”。
l 对于“宜”的条款,密评人员根据信息系统的密码应用方案和方案评审意见决定是否纳入标准符合性测评范围;若信息系统没有通过评估的密码应用方案或密码应用方案未做明确说明,则“宜”的条款默认纳入标准符合性测评范围。若纳入测评范围,则密评人员应按照第6章相应的测评指标要求进行测评和结果判定。否则,密评人员应根据信息系统的密码应用方案和方案评审意见,在测评中进一步核实密码应用方案中所描述的风险控制措施使用条件在实际的信息系统中是否被满足,且信息系统的实施情况与所描述的风险控制措施是否一致,若满足使用条件,该测评指标为“不适用”,并在密码应用安全性评估报告中体现核实过程和结果;若不满足使用条件,则应按照第6章相应的测评指标要求进行测评和结果判定。
l 对于“可”的条款,由信息系统责任单位自行决定是否纳入标准符合性测评范围。若纳入测评范围,则密评人员应按照第6章相应的测评指标要求进行测评和结果判定;否则,该测评指标 为“不适用”。
(4)尊重客观规律
根据差距分析,进行分阶段规划,稳步推进密码建设。原则上优先解决高风险,再考虑解决中低风险;先解决重要业务线,再补充其他;先保护好基础设施,再考虑构建在其上的应用。
数字认证作为国内领先的网络安全服务提供商,是国家密评标准GB/T39786的牵头制定者,并深度参与多项密码政策研究与标准制定,不但对密码保障系统的设计、建设及测评有着深入理解,还具有丰富的密码建设实践经验,已为政务、金融、医疗、教育、金融等多个领域提供随需应变的密码保障系统建设方案,助力客户顺利通过密评。


